06 //
PodVanguard
Centro de mando web de alto rendimiento para contenedores Docker y pods de Kubernetes en Linux. Compilado en un único binario estático en Rust (4.5 MB) con panel reactivo embebido bajo estética Teenage Engineering / Brutalismo Suizo, integrando Sentinel Shield (auditoría heurística anti-fugas y riesgos OOM), Lienzo CAD de Topología y Terminal PTY en WebSockets.
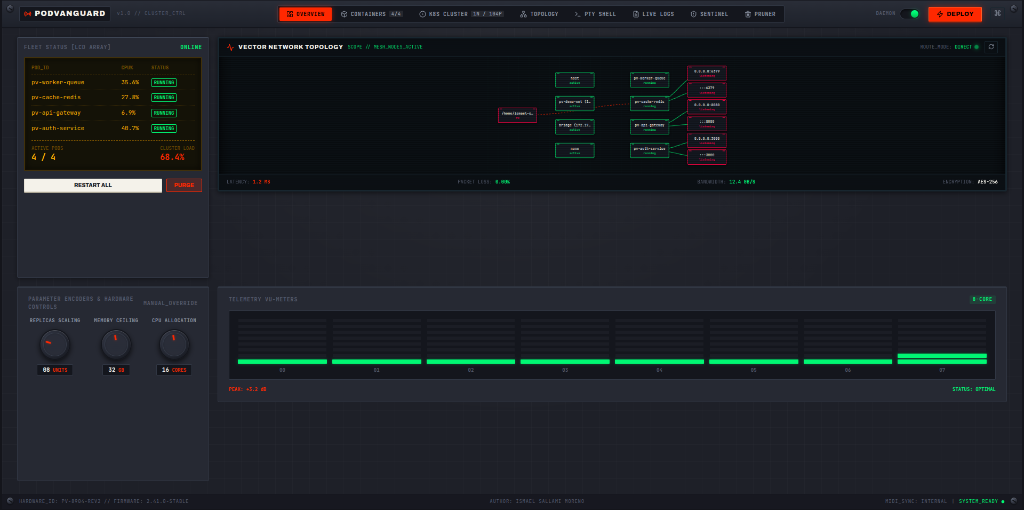
| ESTADO | NOMBRE | ID | PUERTOS | IMAGEN |
|---|---|---|---|---|
| ● RUNNING | api-gateway | a9f1b2c3d4e5 | 80:8080/tcp | nginx:alpine |
| ● RUNNING | auth-service | 3c4d5e6f7a8b | 3000:3000/tcp | node:22-alpine |
| ● RUNNING | cache-redis | 8e9f0a1b2c3d | 127.0.0.1:6379 | redis:7-alpine |
| ● PAUSED | worker-queue | 5d6e7f8a9b0c | - | python:3.12-slim |
Ingeniería Superior para Contenedores & Pods en Linux
Construido pensando en desarrolladores de sistemas y operadores de infraestructura que buscan monitorización en tiempo real sin sobrecargas pesadas ni intermediarios innecesarios.
Docker & Podman
Interacción asíncrona directa mediante el socket UNIX /var/run/docker.sock. Gestión del ciclo de vida (start, stop, restart, pause, remove) con latencia de respuesta inferior a 2 milisegundos.
Kubernetes Pods
Introspección de clústeres mediante ~/.kube/config. Muestra namespaces, contenedores listos, conteo de reinicios y nodos. Si no hay clúster activo, se degrada a modo autónomo sin bloquear la plataforma.
Sentinel Shield
Motor de auditoría heurística de seguridad que detecta en tiempo real claves privadas (AWS, OpenAI, GitHub PAT, RSA), puertos sensibles expuestos a 0.0.0.0, procesos como root y riesgos de congelación por OOM.
Terminal WebSockets PTY
Shell interactiva real conectada por WebSocket dentro de cualquier contenedor en ejecución, con soporte para secuencias ANSI, historial de órdenes y redimensionamiento dinámico de ventana.
Lienzo CAD de Topología
Grafo interactivo con nodos arrastrables que visualiza las relaciones vivas entre redes virtuales (Bridge, Host), contenedores, puertos mapeados al host y volúmenes de almacenamiento persistente.
Saneamiento Pruner
Cálculo exacto del almacenamiento ocupado por contenedores parados, imágenes huérfanas (dangling) y volúmenes sin dependencias, con botón de purga segura en un solo clic.
ARQUITECTURA DE BINARIO ESTÁTICO EMBEBIDO (4.5 MB)
+-----------------------------------------------------------------------------+
|                     PODVANGUARD STATIC LINUX BINARY (4.5 MB)                |
+-----------------------------------------------------------------------------+
|                                                                             |
|   +-----------------------+                    +------------------------+   |
|   |   React 19 Dashboard  | <--- WebSockets -- |   Axum HTTP/WS Engine  |   |
|   |  (Teenage Eng. UI)    |      REST JSON     |   (Rust Async Runtime) |   |
|   +-----------------------+                    +------------------------+   |
|               ^                                             |               |
|               | (Compilado en memoria)                      v               |
|        include_dir!                            +------------------------+   |
|        web/dist/                               |      Core Engines      |   |
|                                                +------------------------+   |
|                                                | - Bollard Docker Core  |   |
|                                                | - K8s Config Inspector |   |
|                                                | - Sentinel Shield      |   |
|                                                | - Storage Pruner       |   |
|                                                | - CAD Topology Engine  |   |
|                                                +------------------------+   |
|                                                             |               |
+-------------------------------------------------------------|---------------+
                                                              v
                                             +--------------------------------+
                                             |        Kernel de Linux         |
                                             |  - /var/run/docker.sock        |
                                             |  - ~/.kube/config              |
                                             |  - cgroups v2 / procfs         |
                                             +--------------------------------+
Opciones de Línea de Comandos
# Ejecución en el puerto por defecto (9090):
pod-vanguard
# Utilizando el alias corto:
pv
# Abrir automáticamente el navegador predeterminado:
pod-vanguard -p 8080 --open
# Escuchar en todas las interfaces de red del servidor:
pod-vanguard -H 0.0.0.0 -p 9090
Desarrollado y mantenido por Ismael Sallami Moreno. Código abierto bajo Licencia MIT.